Кібератака на ІТ-системи консорціуму Femern Link Contractors 12 жовтня 2026 року зупинила спеціалізовані будівельні судна, заблокувала електронні перепустки й змусила персонал відмовитися від комп’ютерів та Wi-Fi. Так цифровий інцидент на будівельному майданчику в Балтійському морі перетворився на фізичну зупинку робіт.
Данські експерти припустили, що за атакою могли стояти російські хакери, пов’язавши її з ризиками для критичної інфраструктури та транспортних коридорів країн НАТО. Однак ця версія поки не є підтвердженою: у відкритих повідомленнях немає даних, які встановлювали б особи нападників або доводили їхній зв’язок із російськими державними структурами.
Коли цифровий збій зупиняє кораблі
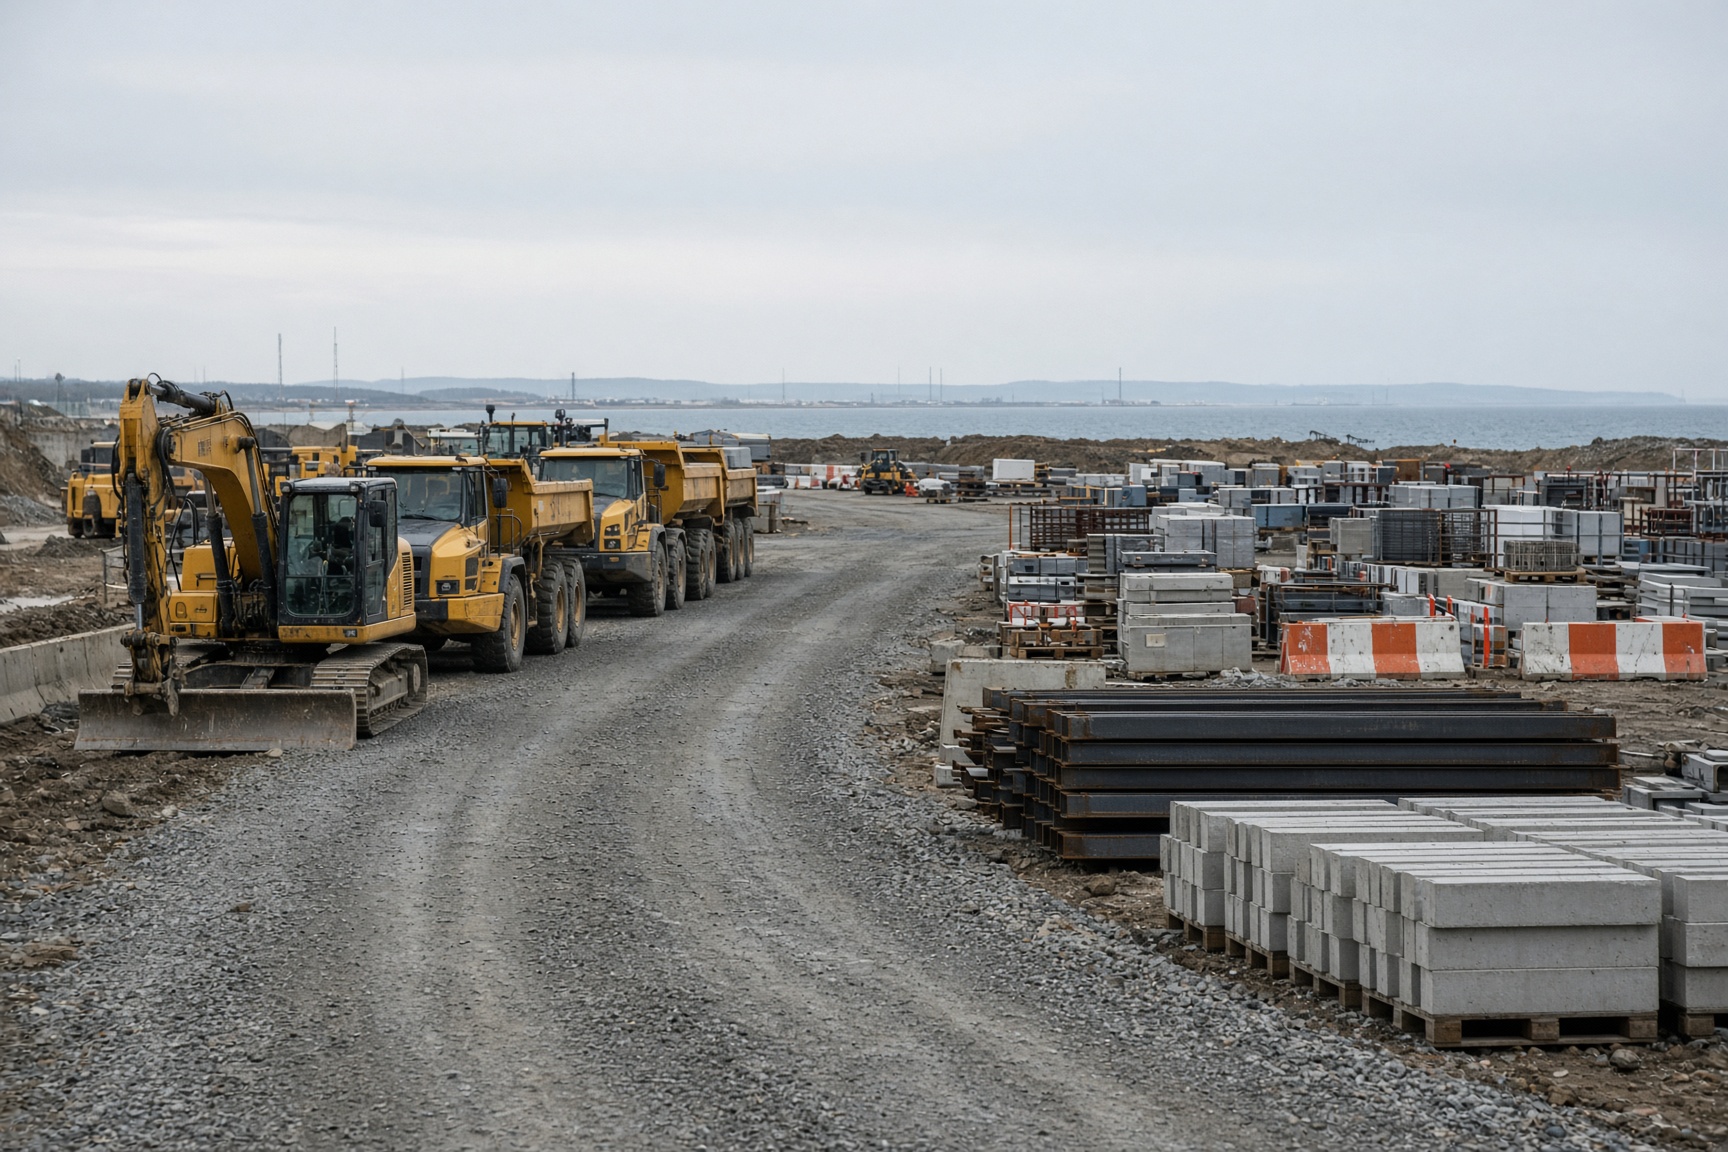
Про атаку на ІТ-системи консорціуму медіа повідомили 13 жовтня. Femern Link Contractors будує підводний тунель «Фемарнбельт», який має з’єднати німецький острів Фемарн із данським островом Лолланн.
Після інциденту спеціалізовані судна, залучені до будівництва, припинили роботу. Не функціонували електронні системи доступу, а працівникам заборонили користуватися комп’ютерами та бездротовою мережею. Такі обмеження сумісні з аварійною реакцією на серйозний кіберінцидент: уражені пристрої та мережі намагаються ізолювати, щоб можливе шкідливе програмне забезпечення не поширилося далі.
Для великого морського будівництва наслідки цього можуть бути безпосередньо фізичними. Судно може бути справним, але не отримувати вказівок через цифрові канали. Працівники можуть перебувати на об’єкті, але не мати доступу до робочих зон через несправну систему перепусток. Координація екіпажів, матеріалів, графіків і заходів безпеки також залежить від надійного зв’язку.
Тому для зупинки робіт не обов’язково пошкоджувати кораблі, крани чи бетонні конструкції. Достатньо вивести з ладу системи, які поєднують людей, техніку та операції в єдиний процес.
Водночас публічні відомості не уточнюють, який саме метод застосували нападники, чи були викрадені або пошкоджені дані та скільки тривала зупинка суден. Невідомо також, коли ІТ-системи повністю відновили й чи вплинув інцидент на календар будівництва.
Проєкт на мільярди євро
Тунель «Фемарнбельт» має простягнутися приблизно на 18 кілометрів під Балтійським морем. У ньому передбачені автомобільна дорога та залізнична лінія. Відкрити сполучення планують у 2029 році, а після завершення об’єкт має стати найдовшим у світі тунелем, що поєднує автомобільний і залізничний рух.
Йдеться не про локальну будівельну ділянку. Тунель має створити пряме наземне сполучення між північчю Німеччини та Данією і посилити важливий транспортний маршрут Північної Європи. Саме тому збій на його будівництві привернув увагу далеко за межами компанії-підрядника.
Стратегічне значення проєкту, однак, не доводить ані політичного мотиву атаки, ані її походження. Воно лише пояснює, чому цифрова вразливість такого майданчика може мати ширші наслідки. Коротке припинення роботи, ймовірно, можна компенсувати в межах загального графіка. Тривала несправність систем доступу, зв’язку чи управління суднами здатна спричинити затримки, додаткові витрати та складнішу організацію робіт.
Російський слід залишається гіпотезою
Данські експерти припустили, що атаку могли здійснити російські хакери. Вони розглянули інцидент у ширшому контексті можливих спроб порушити роботу критичної інфраструктури та транспортних артерій у Балтійському регіоні.
Це оцінка можливої загрози, а не встановлена атрибуція. Наявні повідомлення не визначають, хто саме провів операцію, з якої країни діяли нападники і чи керувала ними російська держава. Сам факт вибору великого інфраструктурного проєкту також не є доказом державної участі.
У кіберпросторі зловмисники можуть використовувати сервери в третіх країнах, приховувати свої інструменти або імітувати методи відомих угруповань. Однакові первинні наслідки — відключення мереж, блокування доступу та зупинка операцій — можуть виникати через різні мотиви: від крадіжки даних і вимагання до спроби тимчасово паралізувати роботу об’єкта.
Тому масштаби й характер атаки потребують окремого технічного розслідування. Без його результатів російська версія має залишатися саме версією, а не фактом.
Невидимий каркас будівництва
Інцидент на «Фемарнбельті» показує, наскільки сучасна інфраструктура залежить від цифрових систем ще до того, як починає перевозити пасажирів чи вантажі. Пропускний режим, внутрішні комунікації, планування робіт, рух суден і постачання матеріалів утворюють невидимий каркас будівельного процесу.
Якщо цей каркас стає недоступним або ненадійним, фізично неушкоджені об’єкти можуть фактично втратити здатність працювати. Перехід на аварійні процедури дає змогу частково зберегти контроль, але зазвичай сповільнює координацію та підвищує операційні ризики.
Наразі головними невідомими залишаються тривалість перебоїв, повний обсяг відновлення ІТ-інфраструктури та вплив інциденту на заплановане відкриття тунелю у 2029 році. Окреме питання — чи підтвердять подальші технічні дані припущення про російських хакерів, чи ця версія не витримає перевірки.
Повідомлення про атаку, поширене 13 жовтня, доступне в Telegram-каналі Briefly. Поки що очевидним є лише одне: для зупинки великого транспортного проєкту інколи достатньо атакувати не сам тунель, а цифрові системи, які дають змогу його будувати.